Chez cherryware, la protection des données et la sécurité sont au cœur du développement et de l’exploitation de Shared Calendar. Nous suivons une approche de sécurité dès la conception, afin que vos données de calendrier restent en permanence sous votre contrôle et que ni cherryware ni aucun tiers non autorisé ne puisse y accéder sans votre consentement. Cette architecture empêche également, dès la conception, l’utilisation de vos données de calendrier pour entraîner des IA ou effectuer des analyses.
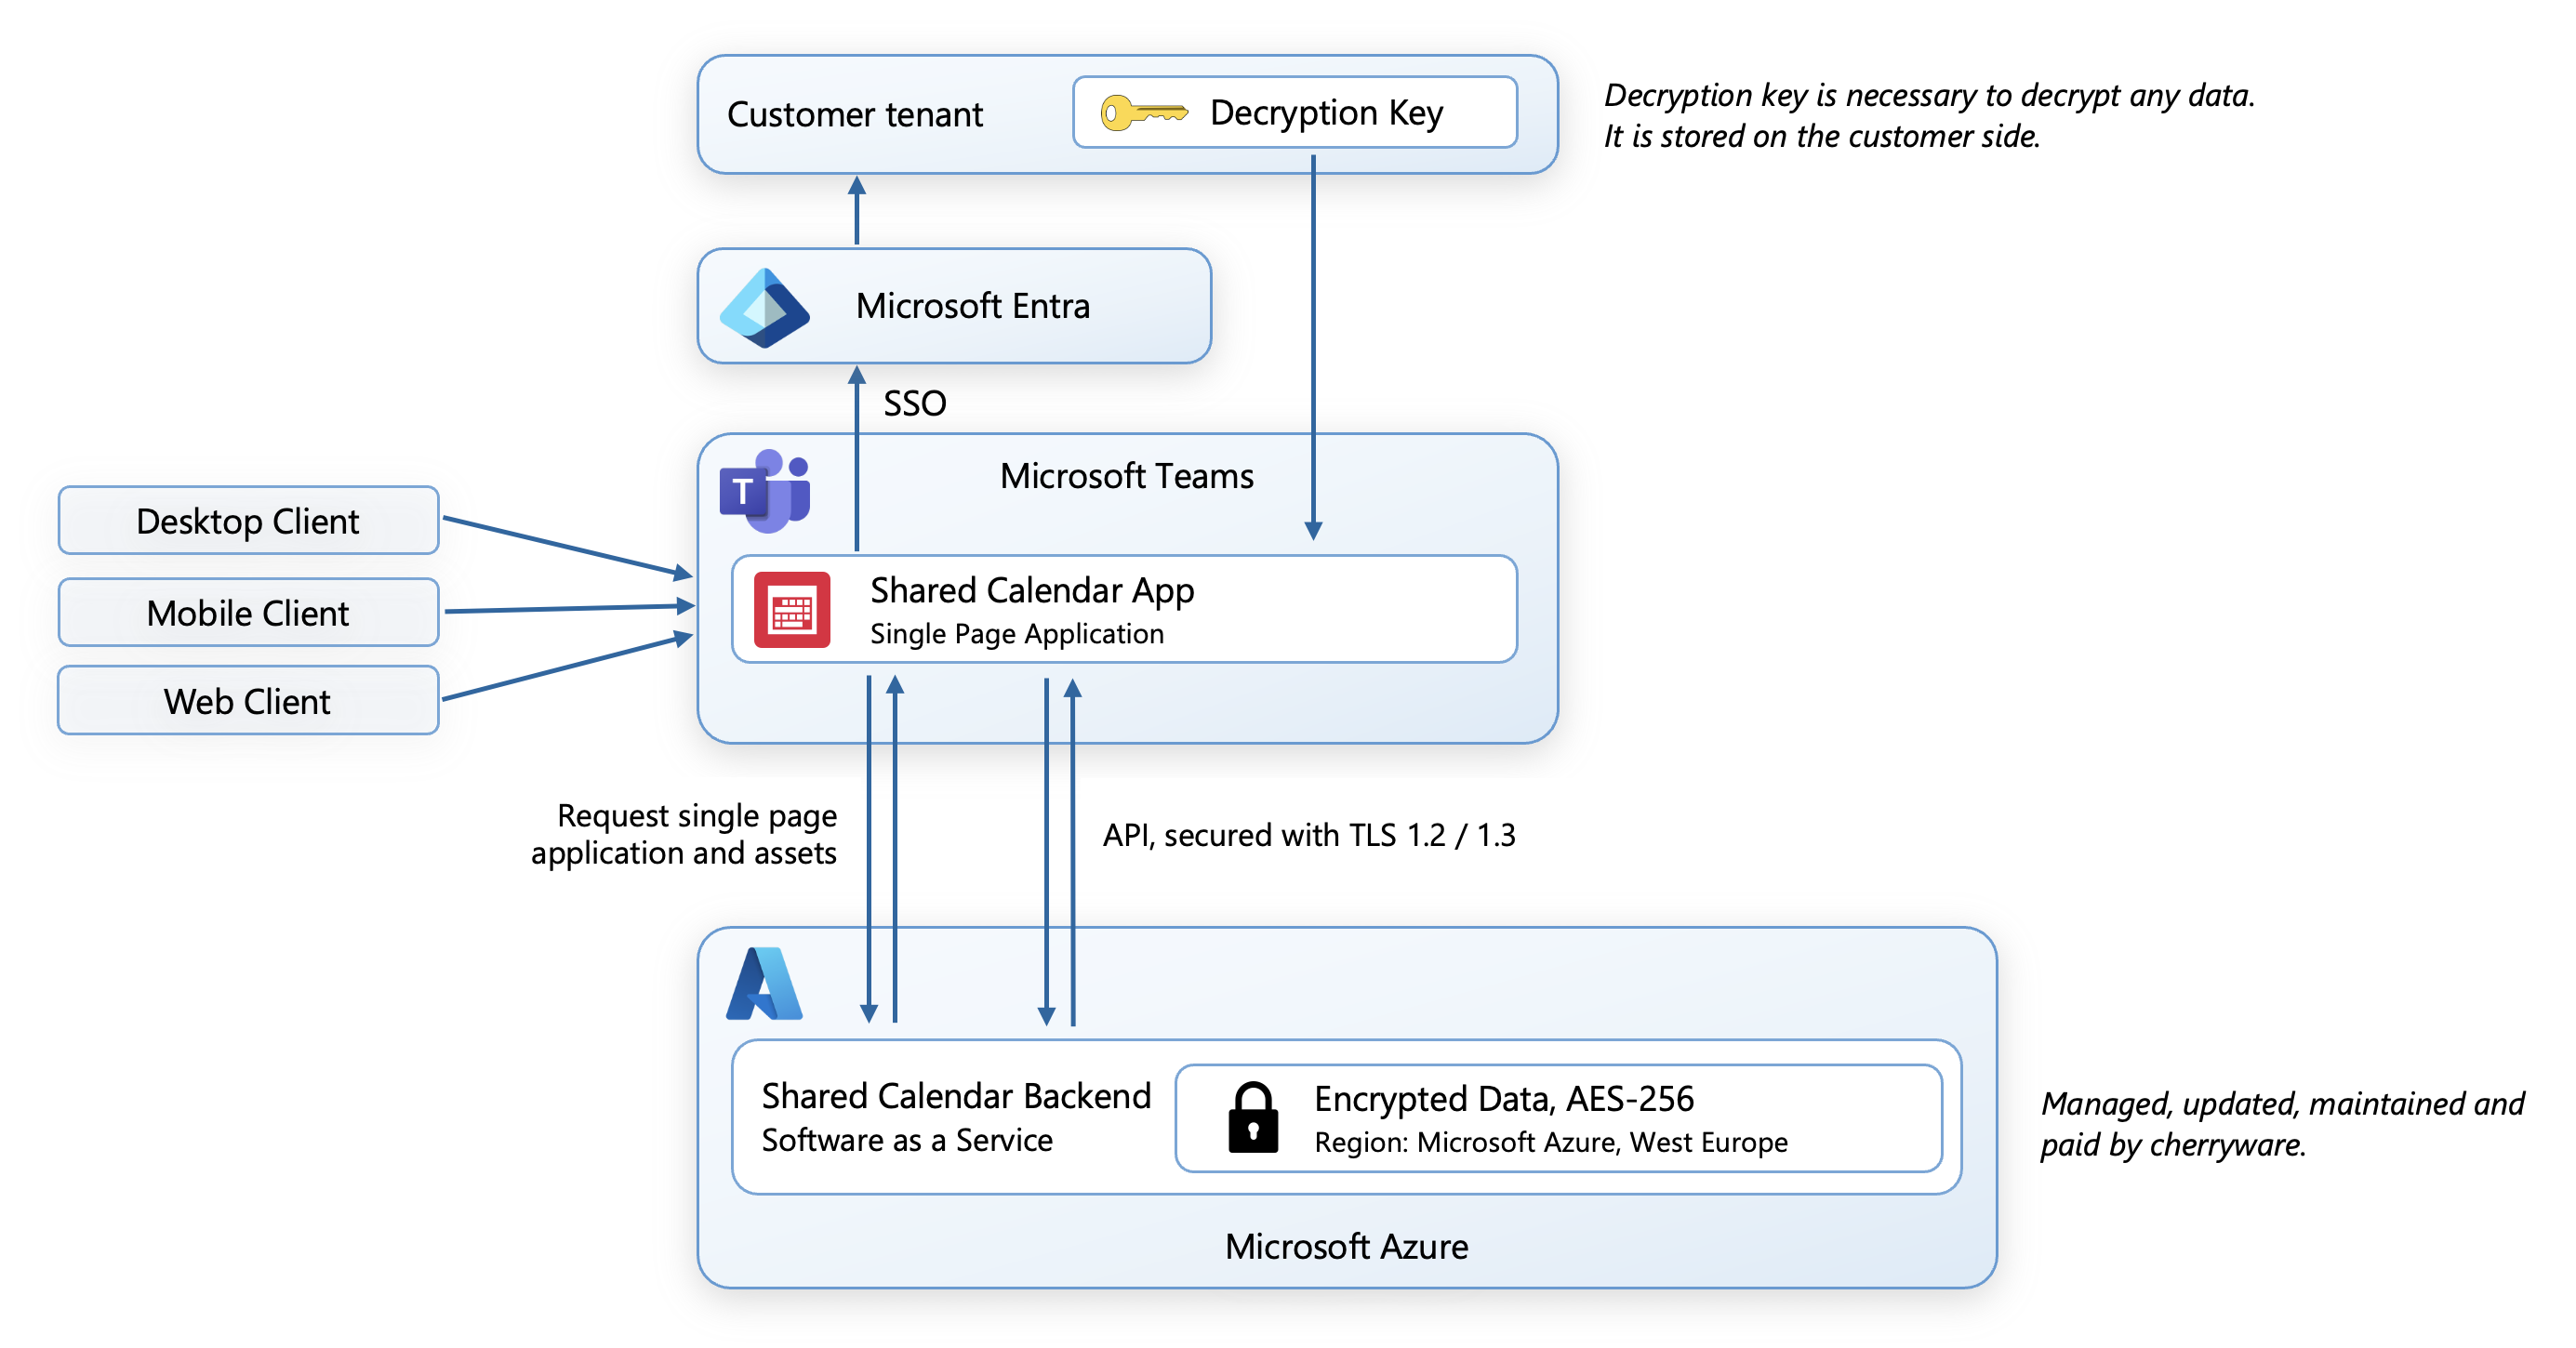
Dans Microsoft Teams, chaque calendrier est chiffré avec une clé individuelle qui reste sous votre contrôle dans votre tenant.
Accord de traitement des données
En tant que sous-traitant au sens de l’art. 28 du RGPD, cherryware fournit un accord de traitement des données (DPA) faisant partie des conditions générales et régissant le traitement des données. Les mesures techniques et organisationnelles (TOMs) mises en œuvre pour protéger vos données sont documentées dans l’Annexe 2 – Mesures techniques et organisationnelles.
Microsoft est notre seul sous-traitant ultérieur chez lequel les données des clients sont stockées, comme indiqué dans l’Annexe 3 – Liste des sous-traitants ultérieurs. Toutes les données se trouvent dans l’infrastructure Microsoft.